El glosario de la seguridad informática se amplió con estrategias de hackeo como el phishing (suplantar la identidad solo haciendo que el usuario abra un link malicioso), los malware (programas que permiten el ingreso al sistema) y el robo de usuario-contraseña. El hacker actual no es una persona, sino que es una organización, una empresa o servicios de inteligencia. Pero, como dijo Marcos en Nueve Reinas, interpretado por Ricardo Darín, los delincuentes «están ahí, pero no los ves».
Y nadie es ajeno. Incluso, las petroleras en Vaca Muerta están alertas con capacitaciones continuas, avisos a su personal para que trabajen en plataformas oficiales y la búsqueda constante de que la seguridad digital sea parte de la cultura, como es la física en los yacimientos. Y una de las grandes motivaciones es la ampliación de la digitalización de las operaciones, el uso de la inteligencia artificial y el enorme volumen de datos sensibles que gestionan las compañías.
El primer sector que apostó fuerte al nuevo mundo que los hackers daban forma, en los noventa, fueron los bancos; pero el resto, como las petroleras, lo tenían como algo secundario. «Antes, la ciberseguridad dependía del departamento de IT, que por ahí tenías un pibe que estaba ahí y hacía algo de ciberseguridad. Hoy ya no, la ciberseguridad es una prioridad y tomó un, te diría, rol estratégico», comentó Santiago López Galanes, director de Ciberseguridad de Tecpetrol e integrante de la Comisión de Ciberseguridad del Instituto Argentino del Petróleo y el Gas (IAPG), en diálogo con ADNSUR.
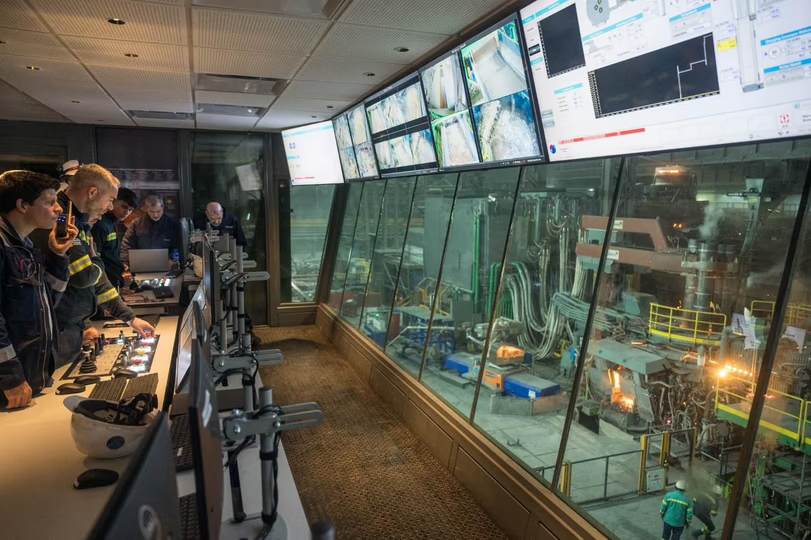
«Cuando hablamos de tecnología no solo hablamos de la computadora o una aplicación corporativa, sino que la tecnología forma parte del corazón de nuestras operaciones: en los yacimientos o en las plantas vos tenés sensores, sistemas de comunicación y herramienta que te permiten monitorear procesos para luego comunicarse con la sala de control y así poder tomar decisiones en tiempo real», repasó.
A medida que aumenta la digitalización, la conectividad y el uso de datos en la industria hidrocarburífera también crece la responsabilidad de proteger estos entornos. En una compañía del peso en Vaca Muerta, la ciberseguridad no consiste solo en proteger la información sino también en tener un vínculo directo con la continuidad y la seguridad de las operaciones.
«Un ciberataque, además de producir una parada de planta, podría afectar la vida de las personas», remarcó López Galanes en el diálogo con este medio.
Un ataque informático contra los sistemas administrativos de Oleoductos del Valle (Oldelval) alertó a Vaca Muerta a principios de agosto. El hackeo alcanzó a la gestión de oficinas, resuelto rápidamente según informó la compañía a la Comisión Nacional de Valores (CNV), en tanto los sistemas operativos de campo (SCADA) quedaron fuera del alcance de los atacantes.
Por el sistema de Oldelval fluye actualmente el 75% del crudo que se produce en la Cuenca Neuquina y es fundamental para llevar la producción hacia Puerto Rosales —desde donde se puede exportar o ir a una refinería local— y al complejo industrial de Luján de Cuyo, en Mendoza. El comunicado enviado a la CNV confirma que la contingencia se desarrolló «sin impacto ni interrupción de servicio en la operación de transporte».
Si bien no es conocida la motivación de los hackers, el acontecimiento recordó al ciberataque a Colonial Pipeline, en Estados Unidos, en mayo de 2021. Los ciberdelincuentes en ese momento tomaron el control informático del sistema de la empresa de transporte de crudo y extorsionaron a sus autoridades hasta conseguir 75 bitcoins —u$s 4,3 millones en ese momento, de los cuales el FBI recuperó cerca de la mitad, por la caída del valor de la criptomoneda—. La provisión de combustible de Colonial a la costa Este de Estados Unidos estuvo afectada por una semana.
«El caso de Colonial Pipeline, en realidad, los hackers fueron de casualidad porque encontraron una credencial expuesta, que no tenía multifactor, y, a partir de una VPN abierta, entraron», recordó el experto de Tecpetrol en el diálogo con este medio.
Después del caso de Colonial, S&P Global Platts Oil Security Sentinel reportó 35 incidentes importantes en los cinco años anteriores al evento en Estados Unidos, principalmente ataques de ransomware. Uno de los principales blancos es Saudi Aramco, la petrolera más grande del mundo, que entre 2012 y 2017 recibió tantos ataques que decidió desconectar internet y regresar al papel, el fax y las máquinas de escribir de manera preventiva («Lo viejo funciona», diría Favalli de El Eternauta). Fueron varios meses después del primer ataque que la empresa árabe pudo reorganizar sus oficinas de manera online.
El factor humano: capacitación constante
En el IAPG las compañías comparten sus experiencias y en Tecpetrol, en particular, están haciendo capacitaciones continuas para fortalecer dentro de la cultura corporativa el concepto de ciberseguridad. «La capacidad que tenemos de conectar el mundo físico con el digital es buenísimo, porque son grandes habilitadores de eficiencia y productividad. Pero genera nuevos riesgos de los que tenemos que estar preparados», añadió.
Es que las personas tienen un rol central en el cuidado de la información y la gestión digital. «Yo prefiero decir que el humano es la primera línea de defensa. Yo puedo tener los mejores antivirus, pero si alguien hace clic en algo peligroso, entonces ‘Game Over’. Nosotros hacemos ejercicios de phishing todos los meses porque los reportes forenses dicen que los ciberataques más conocidos son por phishing», remarcó. Los ciberdelincuentes buscan principalmente a responsables de IT porque tienen permisos privilegiados.
«La planta más innovadora tiene mucho más riesgo que la planta más vieja, que no tiene conectividad con nada —la única forma de hackearla es con un martillo—. Ahora, la planta que monitorea en tiempo real, con la que podés tomar decisiones, tiene riesgos: si querés tener tiempo real en tu celular la producción, eso abre un montón de facilidades, pero también de riesgo que antes no tenías», apuntó López Galanes.
La seguridad digital también vale para cualquier usuario, sea o no de la industria, con tácticas simples como activar el doble factor o poner contraseñas alfanuméricas. Y comprobar por fuentes oficiales videos hechos con inteligencia artificial o fake news con ofertas. Es así que YPF vende acciones directamente por su app, un anuncio del propio presidente y CEO de la compañía, Horacio Marín.
«La gente va a poder comprar acciones de YPF a través de la aplicación, sin abrir una cuenta comitente, y eso lo hicimos porque hay muchas estafas», dijo Marín en el V Simposio de Exploración y Producción de Recursos No Convencionales, organizado por la Society of Petroleum Engineers (SPE), en abril pasado. «Yo me escuché hablar en caribeño, en cualquier cosa, diciendo ‘poné plata que te hago ganar el doble en un mes’. Son estafas», comentó. Como aquellos casos donde con IA hacen que estrellas de Hollywood pidan dinero con falsas historias y generando un vínculo con una persona a través de un chatbot.
Con todos los procesos de la industria en Vaca Muerta apuntando a la digitalización, para monitorear en tiempo real, mejorar la eficiencia en áreas como perforación o hacer predicciones, ya no alcanza con un antivirus y un firewall sino que implica concientizar al equipo, dar privilegios acotados según la función del colaborador y habilitar el multifactor en áreas críticas —y no tanto—. La pandemia en 2020 aceleró este debate en el sector, con el home office para que a los yacimientos y a las plantas solo vayan los indispensables.
«Eso nos disparó un montón de riesgos que tuvimos que traducir en el negocio. Y también nos ayudó a revisar la seguridad. Hoy, creo que en el último tiempo no tengo a alguien que ponga un pero a la hora de implementar un sistema o protocolo. Antes la ciberseguridad era vista como un gasto, hoy es algo que te permite dormir más tranquilo», destacó López Galanes.
Fuente:www.adnsur.com.ar
